¶ Модуль 3. Эксплуатация объектов сетевой инфраструктуры
Необходимо разработать и настроить инфраструктуру информационно-коммуникационной системы согласно предложенной топологии (см. Рисунок 3).
Задание Модуля 3 содержит миграцию пользователей, развёртывание и настройку центра сертификации, выдачу сертификатов веб серверам для шифрования трафика, настройку шифрованного туннеля, настройку межсетевого экрана, принт-сервера, сервера логирования и мониторинга, автоматизации на основе инфраструктуры открытых ключей, настройку защиты протокола ssh от перебора, настройку программного обеспечения для создания архивных копий
В ходе проектирования и настройки сетевой инфраструктуры следует заносить записи в отчет о своих действиях, когда это требуется в задании.
Отчет по окончании работы следует сохранить на диске рабочего места и задать имя файла без учёта расширения - ФамилияУчастникаМодуль3.
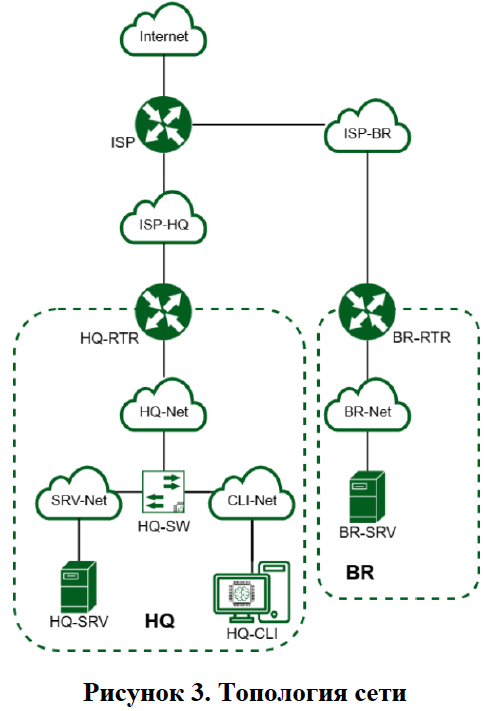
1. Выполните импорт пользователей в домен au-team.irpo:
- В качестве файла источника выберите файл users.csv располагающийся в образе Additional.iso
- Пользователи должны быть импортированы со своими паролями и другими атрибутами
- Убедитесь, что импортированные пользователи могут войти на машину HQ-CLI
2. Выполните настройку центра сертификации на базе HQ-SRV:
- Необходимо использовать отечественные алгоритмы шифрования
- Сертификаты выдаются на 30дней
- Обеспечьте доверие сертификату для HQ-CLI
- Выдайте сертификаты веб серверам
- Перенастройте ранее настроенный реверсивный прокси nginx на протокол https
- При обращении к веб серверам https://web.au-team.irpo и https://docker.au-team.irpo у браузера клиента не должно возникать предупреждений.
3. Перенастройте ip-туннель с базового до уровня туннеля, обеспечивающего шифрование трафика
- Настройте защищенный туннель между HQ-RTR и BR-RTR
- Внесите необходимые изменения в конфигурацию динамической маршрутизации, протокол динамической маршрутизации должен возобновить работу после перенастройки туннеля
- Выбранное программное обеспечение, обоснование его выбора и его основные параметры, изменения в конфигурации динамической маршрутизации отметьте в отчёте.
4. Настройте межсетевой экран на маршрутизаторах HQ-RTR и BR-RTR на сеть в сторону ISP
- Обеспечьте работу протоколов http, https, dns, ntp, icmp или дополнительных нужных протоколов
- Запретите остальные подключения из сети Интернет во внутреннюю сеть.
5. Настройте принт-сервер cups на сервере HQ-SRV:
- Опубликуйте виртуальный pdf-принтер
- На клиенте HQ-CLI подключите виртуальный принтер как принтер по умолчанию.
6. Реализуйте логирование при помощи rsyslog на устройствах HQ-RTR, BR-RTR, BR-SRV:
- Сервер сбора логов расположен на HQ-SRV, убедитесь, что сервер не является клиентом самому себе
- Приоритет сообщений должен быть не ниже warning
- Все журналы должны находиться в директории /opt. Для каждого устройства должна выделяться своя поддиректория, которая совпадает с именем машины
- Реализуйте ротацию собранных логов на сервере HQ-SRV:
- Ротируются все логи, находящиеся в директории и поддиректориях /opt
- Ротация производится один раз в неделю
- Логи необходимо сжимать
- Минимальный размер логов для ротации – 10МБ.
7. Насервере HQ-SRV реализуйте мониторинг устройств с помощью открытого программного обеспечения
- Обеспечьте доступность по URL - http://mon.au-team.irpo для сетей офиса HQ, внесите изменения в инфраструктуру разрешения доменных имён
- Мониторить нужно устройства HQ-SRV и BR-SRV
- В мониторинге должны визуально отображаться нагрузка на ЦП, объем занятой ОП и основного накопителя
- Логин и пароль для службы мониторинга admin P@ssw0rd
- Организуйте доступ к мониторингу для HQ-CLI, без внешнего доступа
- Выбор программного обеспечения, основание выбора и основные параметры с указанием порта, на котором работает мониторинг, отметьте в отчёте
8. Реализуйте механизм инвентаризации машин HQ-SRV и HQ-CLI через Ansible на BR-SRV:
- Плейбук должен собирать информацию о рабочих местах:
- Имя компьютера
- IP-адрес компьютера
- Плейбук, должен быть размещен в директории /etc/ansible, отчёты в поддиректории PC-INFO, в формате .yml. Файлы должны называется именем компьютера, который был инвентаризирован
- Файл плейбука располагается в образе Additional.iso в директории playbook
9. На HQ-SRV настройте программное обеспечение fail2ban для защиты ssh
- Укажите порт ssh
- При 3 неуспешных авторизациях адрес атакующего попадает в бан
- Бан производится на 1минуту
10. Настройка резервного копирования директории сервера HQ-SRV:
- На HQ-SRV развернуть программное обеспечение для резервного копирования и восстановления данных с защитой от вирусов-шифровальщиков
- В качестве решения рекомендуется использовать программное обеспечение Кибер Бэкап версии 17.4 или аналог
- Настройте организацию irpo
- Настройте пользователя с правами администратора на сервере HQ-SRV, имя пользователя irpoadmin с паролем P@ssw0rd
- Установите на HQ-CLI агент с функциями узла хранилища и подключите его к серверу управления
- На узле хранилища HQ-CLI создайте директорию /backup и выберите её в качестве устройства хранения
- Создайте два плана резервного копирования для сервера HQ-SRV
- план для резервного копирования директории /etc и всех её поддиректорий
- план для резервного копирования базы данных webdb типа mysql
- Выполните резервное копирование директории /etc и всех её поддиректорий сервера HQ-SRV на узел хранения HQ-CLI
- Выполните резервное копирование базы данных webdb сервера HQ-SRV на узел хранения HQ-CLI