¶ Задание
8. На маршрутизаторах сконфигурируйте статическую трансляцию портов:
- Пробросьте порт 8080 в порт приложения testapp BR-SRV на маршрутизаторе BR-RTR, для обеспечения работы приложения testapp извне
- Пробросьте порт 8080 в порт веб приложения на HQ-SRV на маршрутизаторе HQ-RTR, для обеспечения работы веб приложения извне
- Пробросьте порт 2026 на маршрутизаторе HQ-RTR в порт 2026 сервера HQ-SRV, для подключения к серверу по протоколу ssh из внешних сетей
- Пробросьте порт 2026 на маршрутизаторе BR-RTR в порт 2026 сервера BR-SRV, для подключения к серверу по протоколу ssh из внешних сетей.
¶ Реализация
Виртуальная машина BR-RTR
¶ Проброс порта 8080 в порт приложения testapp BR-SRV на маршрутизаторе BR-RTR
Создаем правило nftables на BR-RTR, которое будет перенаправлять внешние подключения к BR-RTR на порту 8080 -> на порт 8080 сервера BR-SRV
Добавим цепочку prerouting в таблицу nat в ранее созданный файл с правилами nftables /etc/nftable/br-rtr.nft
Примечание
PREROUTING— предназначена для первичной обработки входящих пакетов, адресованных как непосредственно серверу, так и другим узлам сети. Сюда попадает абсолютно весь входящий трафик для дальнейшего анализа.
Открываем файл на BR-RTR
И дописываем правила в начало таблицы
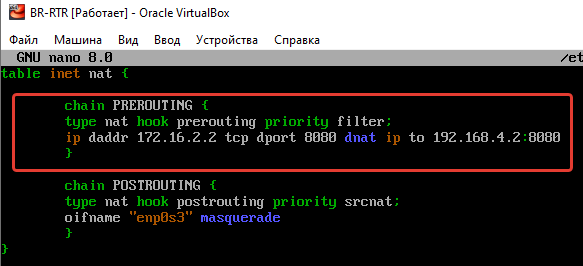
Перезагружаем nftables
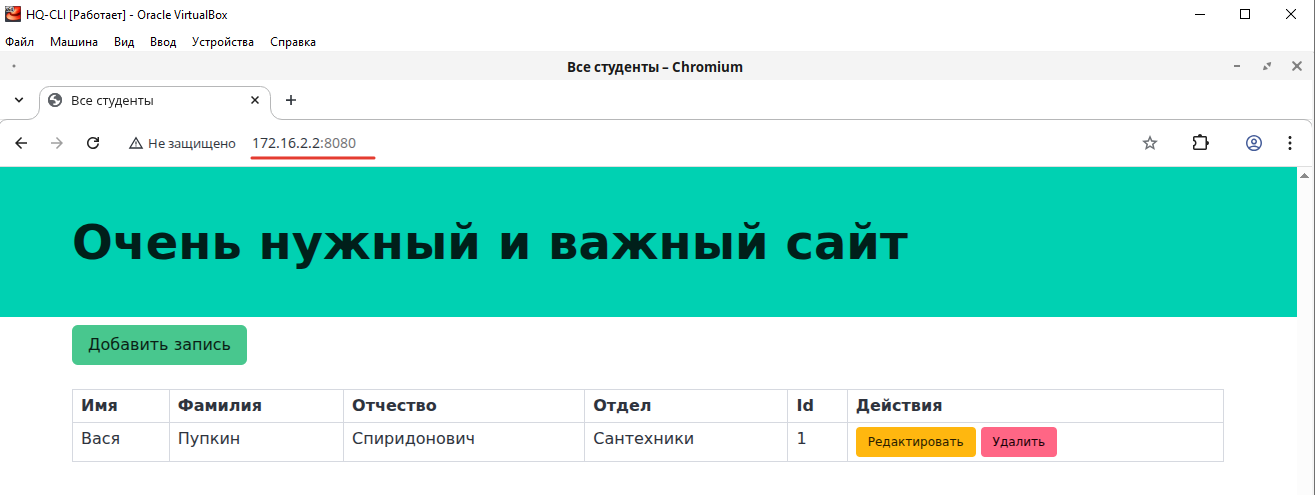
Проверяем возможность доступа к ресурсу извне. Введя на HQ-CLI IP-адрес BR-RTR смотрящий в сторону ISP и порт 8080. (172.16.2.2:8080)
¶ Проброс порта 2026 на маршрутизаторе BR-RTR в порт 2026 сервера BR-SRV
Добавляем правило в nftables на BR-RTR, которое будет перенаправлять внешние подключения к BR-RTR на порту 2026 -> на порт 2026 сервера BR-SRV
Добавим правило в цепочку prerouting в ранее созданный файл с правилами nftables /etc/nftable/br-rtr.nft
Открываем файл на BR-RTR
И дописываем правило в цепочку chain PREROUTING
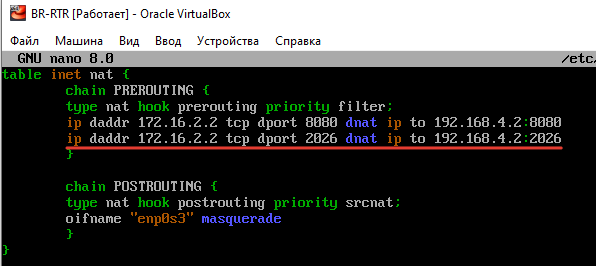
Перезагружаем nftables
Проверяем
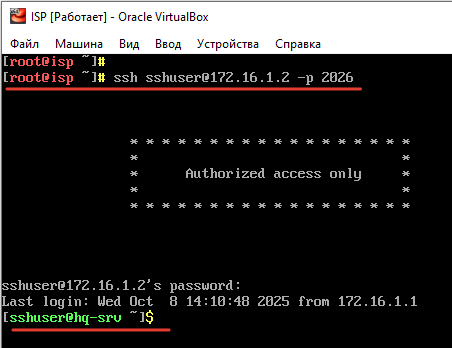
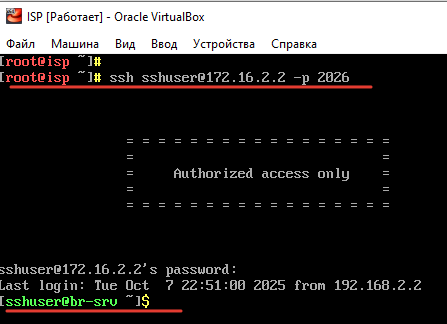
Подключаемся по SSH с ISP к BR-SRV
Виртуальная машина HQ-RTR
¶ Проброс порта 8080 в порт веб приложения на HQ-SRV на маршрутизаторе HQ-RTR
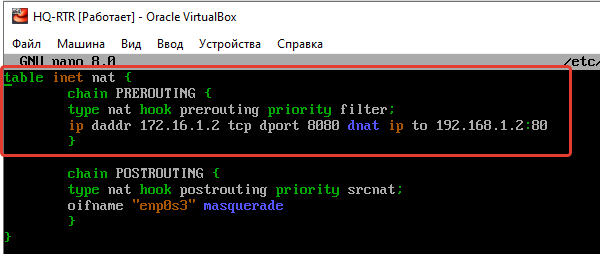
Создаем правило nftables на HQ-RTR, которое будет перенаправлять внешние подключения к HQ-RTR на порту 8080 -> на порт 80 сервера HQ-SRV
**Добавим цепочку prerouting в таблицу nat в ранее созданный файл с правилами nftables /etc/nftable/hq-rtr.nft
Открываем файл на HQ-RTR
И дописываем правила в начало таблицы
Перезагружаем nftables
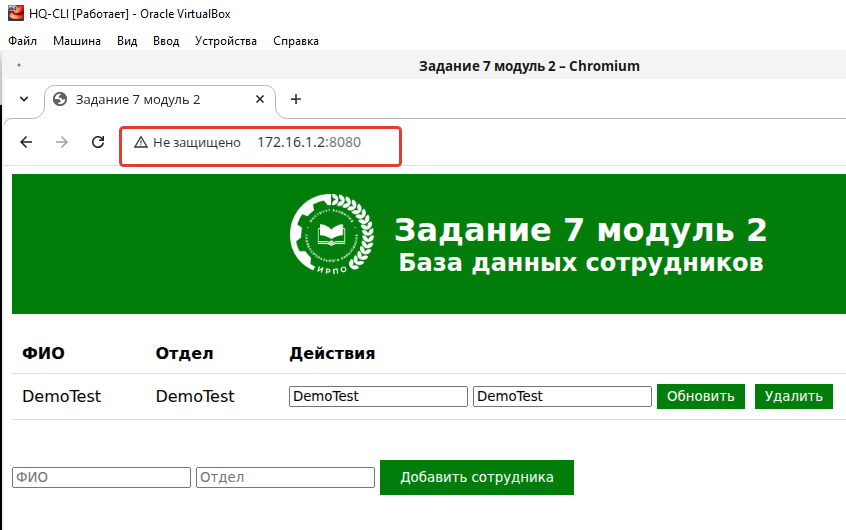
Проверяем возможность доступа к ресурсу извне. Введя на HQ-CLI IP-адрес HQ-RTR смотрящий в сторону ISP и порт 8080. (172.16.2.2:8080)
¶ Проброс порта 2026 на маршрутизаторе HQ-RTR в порт 2026 сервера HQ-SRV
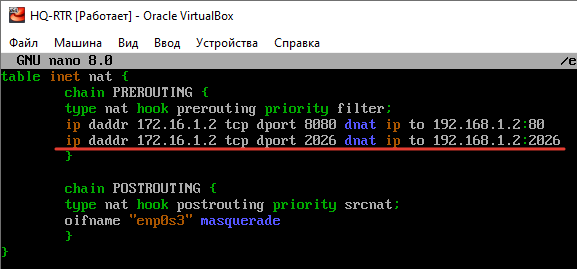
Добавляем правило в nftables на HQ-RTR, которое будет перенаправлять внешние подключения к HQ-RTR на порту 2026 -> на порт 2026 сервера HQ-SRV
Добавим правило в цепочку prerouting в ранее созданный файл с правилами nftables /etc/nftable/hq-rtr.nft
Открываем файл на HQ-RTR
И дописываем правило в цепочку chain PREROUTING
Перезагружаем nftables
Проверяем
Подключаемся по SSH с ISP к HQ-SRV